SECURITY AND SOC ANALYSTS
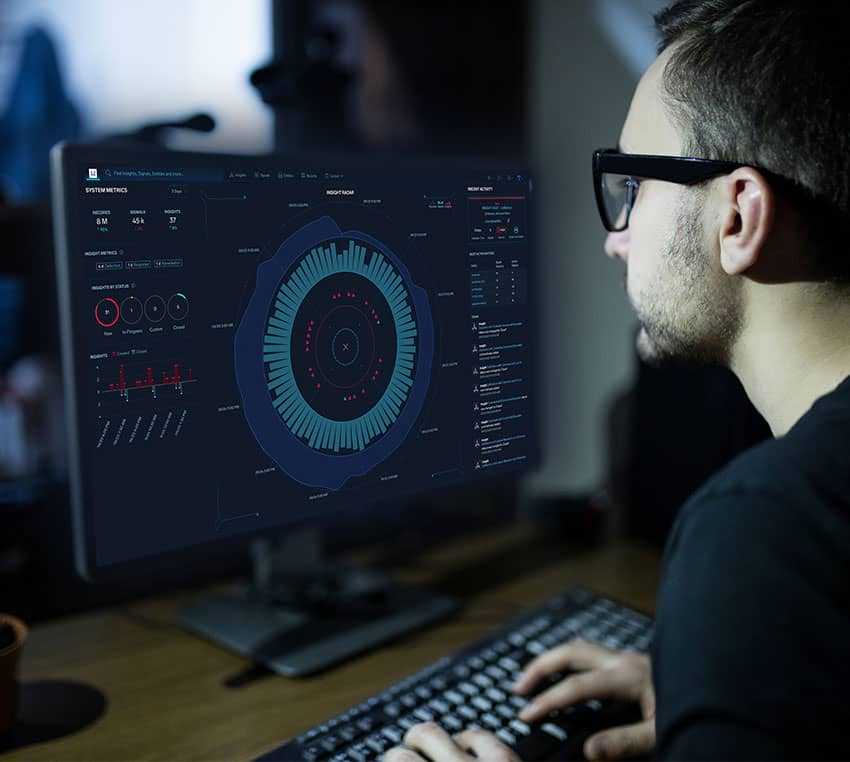
SIEM berbasis cloud dari Sumo Logic mendeteksi ancaman secara real-time di lingkungan cloud, on-premises, dan hybrid cloud. Solusi ini membantu tim SOC mempercepat investigasi, meningkatkan visibilitas ancaman, dan mengurangi alert fatigue melalui otomatisasi yang cerdas.
Pastikan keamanan aplikasi tetap terjaga tanpa menghambat kecepatan pengembangan. Pantau seluruh siklus CI/CD, mulai dari proses pengkodean, penggunaan aplikasi, hingga pemanfaatan sumber daya cloud. Sumo Logic Cloud SIEM memungkinkan Anda menggabungkan seluruh log pengembangan aplikasi dan keamanan cloud ke dalam satu lokasi terpusat yang aman, sehingga tim DevSecOps dapat memantau penerapan kebijakan dan kontrol keamanan secara menyeluruh, mencegah kerentanan aplikasi, serta mendeteksi akses yang mencurigakan sejak dini
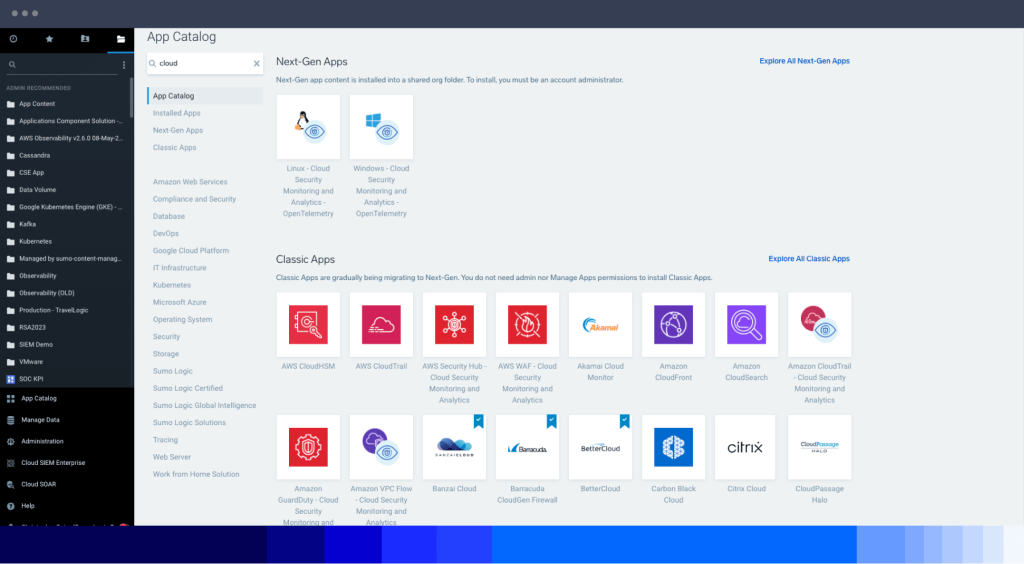
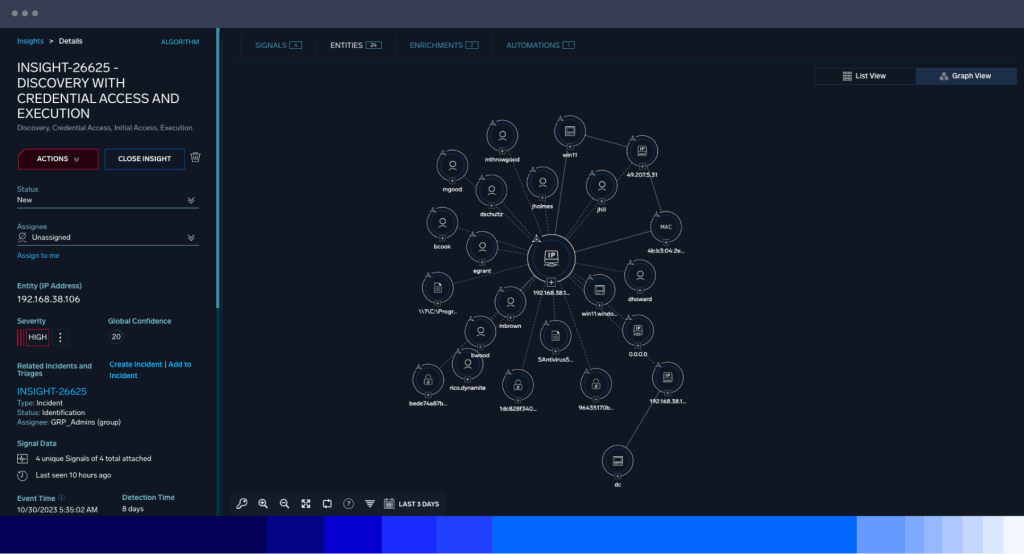
Bangun program deteksi ancaman dari dalam organisasi yang lebih efektif dengan memanfaatkan data log keamanan yang telah diperkaya serta mengidentifikasi aktivitas tidak wajar melalui User Behavior and Entity Analytics (UEBA). Sumo Logic Cloud SIEM Rules Engine memungkinkan Anda membangun skenario deteksi yang lebih canggih dan menyediakan kemampuan deteksi siap pakai, seperti First-Seen Rules dan Outlier Rules, yang dirancang khusus untuk memenuhi kebutuhan deteksi berbasis UEBA. Selain itu, proses investigasi insiden dan analisis dampak dapat dipercepat melalui fitur Entity Timeline dan Entity Relationship Graph.
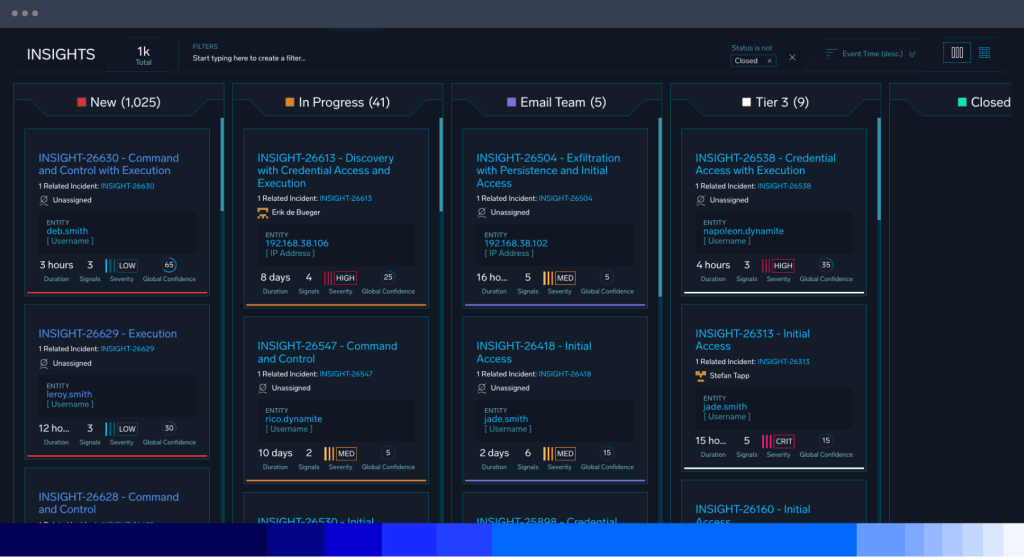
Percepat proses triase peringatan insiden dengan alur kerja manajemen kasus yang fleksibel. Prioritaskan dan tetapkan investigasi dengan lebih cepat, serta pahami rangkaian kejadian sebelum, selama, dan setelah suatu peringatan muncul. Sumo Logic juga menyediakan fitur pencarian kustom menggunakan Sumo Logic Search Query Language beserta search cheat sheets untuk mempercepat proses investigasi ancaman.
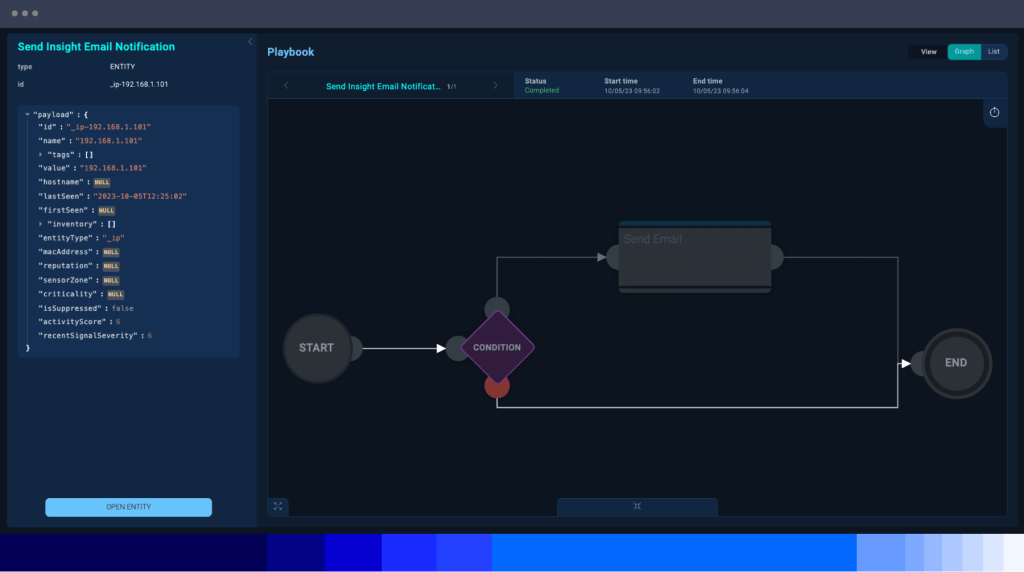
Buat alur kerja otomatis yang disesuaikan dengan kebutuhan atau manfaatkan playbook siap pakai untuk mempercepat respons insiden. Secara otomatis perkaya informasi pada setiap peringatan menggunakan data dari sumber internal maupun eksternal agar investigasi ancaman keamanan dapat dilakukan lebih cepat. Cloud SIEM Automation Service juga menyediakan akses ke Open Integration Framework (OIF) serta ratusan integrasi yang telah tersedia untuk mendukung otomatisasi keamanan.
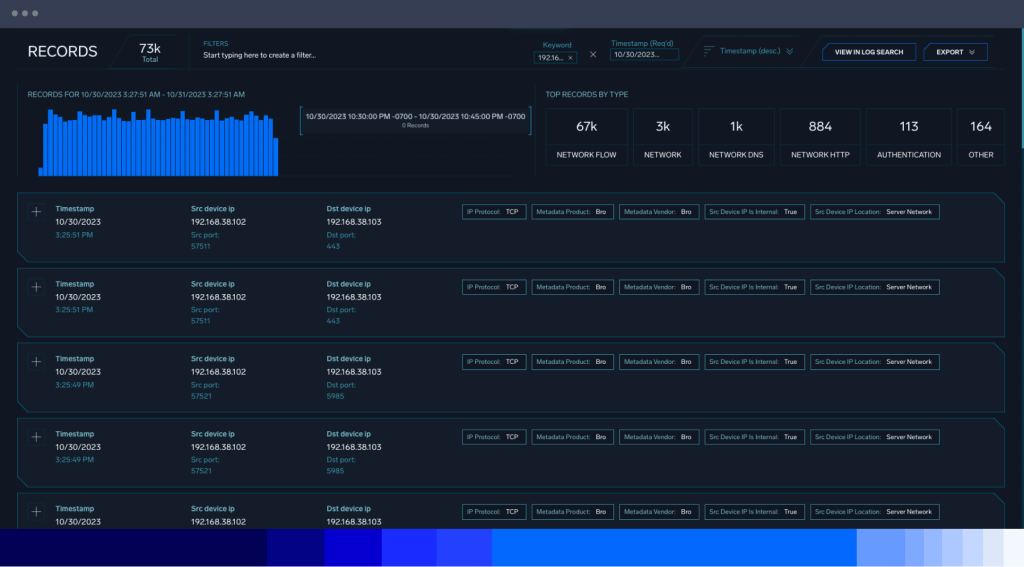
Percepat dan optimalkan strategi threat hunting dengan memanfaatkan deteksi anomali serta aturan korelasi SIEM. Dapatkan wawasan yang lebih mendalam mengenai entitas dan hubungan antarentitas, seperti kontraktor, akun layanan (service accounts), dan staf yang sudah tidak aktif, lengkap dengan prioritas risiko untuk mempermudah investigasi ancaman. Dengan Sumo Logic, seluruh log peristiwa keamanan dapat dikumpulkan dalam satu platform terpusat, sehingga tim keamanan memiliki satu sumber data yang tepercaya (single source of truth) untuk melakukan pencarian dan investigasi ancaman secara menyeluruh.
Sumo Logic Indonesia adalah bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Sumo Logic. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.